Mostrando entradas con la etiqueta hackers. Mostrar todas las entradas

Anonymous publica el código fuente de Norton AntiVirus 2006

En enero se dio a conocer que alguien había conseguido acceder a partes del código fuente de varios productos, y desde ese entonces se sabía que los hackers tenían alguna relación con el grupo Anonymous. Ahora una agrupación denominada AntiSec (considerada como una división de Anonymous) ha publicado un archivo de 1,07 GB en Pirate Bay que incluiría el código fuente de Norton Antivirus 2006. Mientras tanto Symantec habría declarado a The Inquirer que están analizando el código para verificar su autenticidad y que esperan que además se publique en internet el código de Norton Internet Security 2006. Aclaran a la vez que sus clientes actuales no tienen nada de que preocuparse porque este es "código viejo" que no representa "un incremento de riesgo" en su seguridad.


En relación a esta noticia se informa que un grupo llamado YamaTough habría pedido dinero a Symantec a cambio de la destrucción del código, pero como es evidente, la compañía no accedió a dicha petición.


Chrome fue hackeado por un estudiante ruso

Hace una semana, Google ofreció 1.000.000 de dólares a quien hackeara su navegador Chrome. Quizás fueron los tres años sin incidentes que hicieron que este gigante se sintiera invulnerable y ofreciera esa suma de dinero. Pero lo más triste, es que el hackeo se dio durante una competencia llamada Pwnium , en donde se ofrecía sólo u$s 60.000 dólares a quien lograra el cometido. Así que, ¡encima, les sale más barato!


Sergey Glazunov es un estudiante de una Universidad rusa y ya había encontrado otros errores o bugs por los cuales durante 2011 ya fue recompensado con u$s 53.000, siendo el número 1 en ésta área por las recompensas ganadas a Google.

Ha logrado saber cómo el Chrome maneja Sandbox (plataforma de pruebas) y lo ha hackeado completamente. Creo que a esta altura, Sergy se merece ese millón, no? Haremos fuerza desde aquí para que Google cumpla con su promesa. Y además también deberían contratarlo.


En bitelia explican de otro caso relacionado al mismo navegador.


Google ofrece un millón de dólares por hackear el Chrome

Google sube la apuesta y ha ofrecido hasta un millón de dólares en premios a quien sea capaz de romper la seguridad del navegador web Chrome en el concurso hacker Pwn2Own que comienza la semana próxima.


60.000, 40.000 y 20.000 dólares (hasta sumar el millón) son la cantidad ofrecida por el gigante de Internet a los hackers capaces de aprovechar alguna vulnerabilidad para asaltar el navegador web Chrome.

La prueba consiste en apropiarse remotamente de un equipo con el Chrome totalmente parcheado y ejecutado en Windows 7. El investigador que encuentre un exploit completo obteniendo la cuenta de usuario únicamente explotando errores del propio navegador, se llevará el premio mayor de 60.000 dólares.


La muerte de Whitney Houston usada como gancho por los ciberdelincuentes

Una vez más el fallecimiento de un famoso es rápidamente utilizado para realizar estafas en la red. En este caso ha sido la muerte de Whitney Houston, que está siendo ya usada en mensajes de spam difundidos tanto en Facebook como en Twitter con frases como "I Cried watching this video. RIP Whitney Houston" o "Whitney Houston death video exclusive".

La promesa de ver un vídeo exclusivo sobre la muerte de la cantante es el reclamo para que los usuarios hagan click en el enlace que les llevará al sitio donde podrán ver el supuesto vídeo.


12 predicciones de seguridad para el 2012

Les presentamos un informe de Trend Micro sobre las amenazas para las que debes estar preparado, 12 predicciones para 2012 que se incluyen en cuatro categorías principales:
  • Grandes tendencias de TI
  • Panorama de los dispositivos móviles
  • Panorama de las amenazas
  • Filtraciones de datos e infracciones


La tendencia común refleja la aparición de atacantes más sofisticados y el desinterés por los equipos de sobremesa, un modelo que se base más en los datos. Obtener seguridad y una privacidad eficaces a medida que se unan a la consumerización, la virtualización y la nube.

Grandes tendencias de TI

1.) Aunque muchas organizaciones siguen sintiéndose incómodas con la consumerización, los incidentes de seguridad y de filtraciones de datos de 2012 les obligarán a enfrentarse a los retos relacionados con el movimiento BYOD. Las organizaciones están totalmente sumergidas en la era BYOD (Bring-Your-Own-Device, o uso de dispositivos propios de los empleados).

Anonymous lanza el mayor ataque informático contra EE. UU. y la industria musical

Anonymous desencadenó anoche, en respuesta al cierre de Megaupload, un hackeo masivo contra diversas webs gubernamentales y de la industria discográfica norteamericana. Con más de 27.000 ordenadores implicados y cerca de 10.000 personas tras ellos, se trata del mayor ataque informático que se recuerda, por encima incluso del registrado tras la clausura de WikiLeaks.


El método empleado ha sido el DdoS, o ataque de denegación de servicio, que consiste en saturar las páginas webs con demasiadas visitas simultáneas. Los sitios del Departamento de Justicia, de la Oficina federal de Copyright o la Jefatura de Policía de Utah (cuyo logo fue sustituido por el de Megaupload) han permanecido fuera de servicio durante gran parte de la noche de ayer sin que sus responsables pudieran hacer nada por evitarlo. Ni siquiera la página del FBI, al que se le suponen unas excepcionales medidas de seguridad, ha sido capaz de resistir a los envites, al tiempo que corre el rumor de que cientos de contraseñas de la Agencia Federal podrían haber sido sustraidas. En España consecuencias las sufrió la Sociedad General de Autores y Editores (SGAE), que al tratar de acceder mostraba un error "504 Gateway timeout".

Hackers advierten de una vulnerabilidad importante en redes GSM

Una vulnerabilidad encontrada en las redes GSM podría permitir a hackers obtener control remoto de los teléfonos, posibilitando el envío de mensajes o realización de llamadas sin nuestro control.


Karsten Nohl, portavoz del grupo de investigación alemán (SRLabs) que ha informado sobre la vulnerabilidad, habló del tema en la convención de hackers Chaos Computer Club que tuvo lugar en Berlín este martes.

Informó de que un ataque podría ser realizado a gran escala, en muy poco tiempo, ya que ninguna de la redes implementados en los mercados estudiados protegen en condiciones a sus usuarios. Nohl explicó que las operadoras podrían solucionar el problema con un simple parche, pero no ha dado más detalles de cómo parar un posible ataque.

Para Nohl, la parte más débil del ecosistema móvil es sin duda la red, un aspecto mucho más preocupante que cualquiera de los ataques a dispositivos, como los que ha tenido Android en las últimas semanas.

Los estudios han sido realizados en 32 operadoras, de 11 países: Austria, Bélgica, República Checa, Francia, Alemania, Hungría, Italia, Marruecos, Eslovaquia, Suiza y Tailandia. Las operadoras más seguras eran T-Mobile y SFR.

Les recordamos que la tecnología GSM es la más extendida en el mercado de las comunicaciones móviles, presente en un 80% del mercado mundial. Reuters


Hackean el Twitter y Facebook de Lady Gaga

Millones de fanáticos de Lady Gaga fueron engañados hoy con un mensaje de la artista en el que ofrecía iPad 2 y MacBooks especiales. Todo sonaba muy bonito para ser verdad, sin embargo se trató de un acceso no autorizado, algo bastante común en estos días.


Aprovechando los 17 millones de seguidores en Twitter y 45 millones de Facebook, el mensaje engañoso iba en el sentido de obtener una “Edición Especial Lady Gaga” que consiste en iPad y MacBooks gratis enviando una serie de datos personales a un sitio en Blogspot, todo esto en un período no mayor de 72 horas.

Posteriormente, las entradas y el sitio de phising fueron eliminados aunque 100 mil seguidores cayeron en la trampa de acuerdo a datos obtenidos por la BBC.

Anteriormente, artistas como Nelly Furtado y Maroon 5 han sido el objeto de ataques a sus cuentas. La mala noticia es que aquellos que no se han enterado del engaño, será mejor que les avisen que no habrá tal regalo.

Link: Lady Gaga’s Twitter and Facebook Accounts Hacked, Fans Duped by ‘Free iPad 2′ Scam


Fuente

Logran arrancar un coche con Siri hackeado. Vídeo

El asistente personal de voz del iPhone 4s ofrece grandes oportunidades a los usuarios. Pero no sólo a éstos sino también a los desarrolladores que tengan la capacidad para explorar el programa y modificarlo. En esta ocasión han logrado hackear el software para que permita arrancar un coche únicamente dando la orden hablada.

Este vídeo muestra un iPhone con Siri hackeado. El usuario logra abrir la puerta del coche y arrancar el vehículo. El dispositivo conecta con el automóvil y a partir de ahí la orden se envía. En las imágenes se puede ver brevemente el proceso. Una muestra más de las capacidades del asistente de voz.


ticbeat

Investigador logra hackear el “arranque seguro” de Windows 8

En el marco de la próxima conferencia de seguridad MalCon que se llevará a cabo en Mumbai (India) entre el 25 y 26 de noviembre, se dará a conocer el primer bootkit para Windows 8 desarrollado por el experto en seguridad austriaco Peter Kleissner.


Si bien hasta el momento no se conocen en detalle las características del exploit, se sabe que este es capaz de cargarse en el MBR y residir en la memoria del computador infectado en momentos en que este carga el Sistema Operativo. De esta manera logra vulnerar el llamado “arranque seguro” de Windows 8 dando acceso de administrador al sistema.

A través de su cuenta en Twtter Kleissner señaló que el bootkit (al que denomina con el nombre de “Stoned Lite”) posee un archivo con un peso de sólo 14 Kbytes y que es el responsable de infectar al equipo.

Recordemos que Windows 8 incorpora el booteo seguro UEFI activado, por lo que no sería posible cargar Sistemas Operativos que no se encuentren debidamente aprobados por una autoridad certificadora confiable (lo que ha motivado algunas críticas desde el mundo del Software Libre). De igual modo este sistema de seguridad evitaría que en el arranque del sistema, se ejecute cualquier tipo de software que no se encuentre debidamente autenticado con una firma digital válida. Razón por la cual en Microsoft lo han denominado como el “Malware Killer”.

De cualquier manera tendremos que esperar hasta que se realice la conferencia para saber en detalle la forma como Kleissner logró superar dicha seguridad; aunque su presencia en el evento aún no esta del todo confirmada debido a que aún no logra obtener la visa respectiva como consecuencia de una citación para presentarse ante un juez en relación con otro bootkit de su autoría, conocido como “Stoned Bootkit”.

Security researcher defeats Windows 8 secure boot (Ars Technica)


fayerwayer

Anonymous planea la destrucción de Facebook

Anonymous anda muy activo últimamente. Su más reciente ataque a fuerzas de seguridad estadounidenses fue la nota de ayer. Hoy la agenda mediática se centra en la difusión del futuro ataque a Facebook.

En un comunicado en el mismo Facebook y un video en Youtube, Anonymous ha dicho que esta red social es uno de los próximos objetivos. De hecho, dio la fecha exacta: 5 de noviembre.


A continuación, un listado de puntos por los que Anonymous quiere destruir la “creación” de Mark Zuckerberg:
  • Violación de privacidad de usuarios.
  • Facebook vende información privada de usuarios a agencias de gobiernos.
  • Facebook se queda con toda los datos del usuario incluso cuando cancela su cuenta.
  • El hecho de que se pueda cambiar la configuración de seguridad de cada usuario no implica que éste deje de ser espiado.

Por esta y más razones, Anonymous tiene planeado destruir Facebook. Sí, utilizan la palabra “destruir”. ¿Será cierto? ¿Facebook estará tomando en serio esta amenaza? ¿Qué hacer si uno es usuario de Facebook? Aún hay tres meses para pensar la situación.


fayerwayer

Las baterías de los MacBook se pueden piratear

Una cuenta de correo, un ordenador, el móvil... cualquier cosa que lleve un sistema operativo es susceptible de que un pirata acceda a su interior para fines poco positivos.

Pero lo que a lo mejor no sospechabas es que un pirata también puede hacer de las suyas en las baterías de un ordenador. Es el agujero de seguridad que han descubierto en las baterías de los Mac.


Las baterías de los MacBook tienen una contraseña que protege su microcontrolador.

Y un hacker de los buenos ha descubierto que dicha contraseña no es única para cada ordenador sino que es común para todas las baterías y que además no resulta demasiado complicado saltarse la protección. Pudiendo acceder ahí, un malware no estaría dentro de tu ordenador así que ya le puedes pasar todos los antivirus que quieras que no buscaría en las baterías, pero además podría dejarte inutilizado el dispositivo manipulando el funcionamiento de la batería.

Charlie Miller es la persona que ha descubierto esta vulnerabilidad de las baterías de los MacBook. Al parecer el problema radica en que dichas baterías no han sido diseñadas pensando en que alguien las utilizaría para causar daño... ay, la inocencia de algunos ingenieros!


gizmodo

Anonymous hackea a la OTAN y manda carta al FBI

Anonymous ha estado bastante ocupado en el último tiempo peleando por varios lados. Las últimas novedades incluyen ahora un hackeo a nada menos que a la Organización del Tratado del Atlántico Norte (OTAN), desde donde dicen haber conseguido “alrededor de un gigabyte de datos”, de los que “la mayoría no podemos publicar porque sería irresponsable”. Para que vean que algo de consciencia tienen.


Eso sí, hay otros documentos que no sería tan irresponsable publicar y al menos dos ya salieron a Internet. El primero data de 2007 y está marcado como “restringido”, y se trata de un documento sobre sistemas de comunicación sobre las fuerzas de asistencia internacional en Afganistán. El segundo, también restringido, es de 2008 y habla sobre propuestas para externalizar los sistemas de comunicación para las fuerzas de la OTAN en Kosovo.

La organización señaló que está investigando el hackeo, y condenó “cualquier filtración de documentos clasificados, que potencialmente pueden poner en peligro de los aliados de la OTAN, fuerzas armadas y ciudadanos”, dijo un vocero al Telegraph.

El ataque de Anonymous llega poco después de que la OTAN publicara un documento que consideraba a los hackers una amenaza para la sociedad y amenazaba con atraparlos. Anonymous advirtió que no cometieran “el error de desafiarnos”.


FBI

Anonymous también publicó una carta al FBI en asociación con LulzSec, después de que el organismo arrestara a 14 personas posiblemente relacionadas con el colectivo.

En la carta, los grupos señalaron que aunque al FBI le parezca que hackear websites es ilegal e inaceptable, ellos creen que es inaceptable el comportamiento de gobiernos y empresas que “mienten a los ciudadanos e inducen miedo y terror para mantenerlos bajo control, desmantelando su libertad pieza por pieza”.

El colectivo dice no tener miedo a ser encarcelado porque “no se puede encarcelar una idea”, y afirma que seguirá usando “todos los métodos disponibles” para pelear por los ideales que defienden.


fayerwayer

Anonymous filtra 90.000 emails del personal militar de EE UU

El grupo Anonymous ha hackeado los sistemas de la firma Booz Allen Hamilton, que da servicio al Departamento de Defensa de Estados Unidos y a la Administración de Seguridad Nacional. El colectivo ha dejado al descubierto 90.000 cuentas de email, 4 GB de código fuente – siendo éste borrado de los servidores de la compañía – junto a credenciales y otros datos.

Los sistemas del Departamento de Defensa de Estados Unidos y de la Administración de Seguridad Nacional han sido penetrados por Anonymous, que ha logrado hacerse con una cantidad considerable de datos.

La acción ha sido bautizada como ‘Military Meltdown Monday’ y con ella Anonymous ha logrado filtrar alrededor de 90.000 cuentas de emails, pertenecientes al Cuerpo de Marines, a varias instalaciones de la Fuerza Aérea estadounidense y a las instituciones Homeland Security y Departamento de Estado.

Además de todos estos emails, Anonymous también ha revelado credenciales digitales y 4GB de código fuente, junto a otros datos protegidos. Tras el ataque el colectivo ha subido a The Pirate Bay la información recopilada.


Anonymous ha descrito el ataque a Booz Allen Hamiliton así:

“Infiltramos un servidor en su red que básicamente no tiene medidas de seguridad. Pudimos ejecutar nuestra propia aplicación, que resultó ser una estructura y comenzó a hacerse con el botín. Lo má destacable es probablemente una lista de alrededor de 90.000 emails militares y contraseñas.”
Esta operación viene después de las acciones de LulzSec, también junto a miembros de Anonymous, precedidas a su vez de ataques a grandes compañías y organizaciones.

ticbeat

Piratean twitter de Fox News y anuncian muerte de Obama

Piratas informáticos ingresaron en una cuenta oficial de Twitter operada por Fox News en la madrugada del lunes y publicaron una serie de tweets indicando que el presidente de Estados Unidos, Barack Obama, había sido asesinado.


El Twitter de noticias políticas de Fox News (@FoxNewspolitics) envió una serie de “tweets malintencionados y falsos” , desde aproximadamente las 02H00 hora local, dijo Fox News en un comunicado. Los mensajes no fueron retirados hasta horas más tarde.

“@BarackObama acaba de morir. El Presidente ha muerto. Un triste 4 de julio, de hecho. El presidente Barack Obama está muerto” , decía el primero de los tweets relacionados con Obama.

Las actualizaciones, que fueron “retweeteadas” por miles en el sitio de microblogs y provocaron titulares en todo el mundo, indicaron que Obama había recibido “dos tiros en el restaurante Ross en Iowa” , durante una parada de la campaña.

El presidente estadounidense está en Washington, no en Iowa, y tenía previsto celebrar el feriado del 4 de julio este lunes con su familia y familias de militares.

“Presidente @BarackObama asesinado, dos heridas de bala han demostrado ser demasiado. Es un triste 4 (de julio) para #america . #obamadead RIP” , continuaron los tweets.

Fox News dijo que el acto de piratería estaba siendo investigado, y que “lamenta cualquier molestia que los tweets falsos hayan creado” .


Cinco grandes engaños relacionados con Facebook

En las últimas semanas, Facebook fue protagonista de varias noticias relacionadas con trampas destinadas a obtener nuestros datos y/o dinero por medio de aplicaciones y sitios web maliciosos, en especial los que prometen añadir un nuevo botón o decirnos quién visitó nuestro perfil.


Si bien hubo muchas actividades similares en toda la historia de Internet, estas toman más relevancia en las redes sociales, debido a la gran viralidad y la posibilidad de simular recomendaciones de amigos.

Por eso, con la idea de estar alerta y derribar algunos de los mitos que rodean este mundo, preparamos una lista de cinco grandes engaños que afectaron a un porcentaje importante de usuarios del sitio de Mark Zuckerberg:


¿Quién visitó tu perfil?

La propia red social lo repitió hasta el hartazgo: no podemos saber quiénes visitaron nuestros perfiles. Pero la curiosidad puede más que la precaución y muchos se dejaron llevar por aplicaciones y eventos que prometen revelar estos datos, aunque el objetivo real es hacer spam o lograr que completemos encuestas, dejando ingresos a su creador. Por si quedan dudas, las maneras de contar con esta característica serían instalar un código de seguimiento en el Muro (algo que no es posible), o que Facebook ofrezca los datos a través de sus APIs. De todas formas, es improbable que lo haga (al menos gratuitamente), porque pensaríamos dos veces antes de ingresar a un perfil y generaríamos menos actividades.

El botón No me gusta

Es una característica que muchos esperan y a mí me parece bastante lógica: si Facebook utiliza nuestros Me gusta para personalizar las noticias de la portada y generar las distintas recomendaciones, ¿por qué no implementar un No me gusta para hacer exactamente lo contrario? En los últimos días, aparecieron publicaciones en los perfiles de usuario indicando que “Facebook estrenó el botón No me gusta” pero que, para utilizarlo, es necesario autorizar el acceso a una aplicación. El detalle es que la misma no fue desarrollada por la red social, así que ni siquiera es posible que añada este tipo de enlaces a la interfaz. Un dato: si alguna vez se implementa, la veremos directamente en nuestras cuentas y será anunciada con bombos y platillos.

Trampas y regalos para juegos

Los juegos de Facebook son muy atractivos, por la posibilidad de efectuar ciertas actividades con nuestros amigos e, incluso, competir contra ellos. Pero también, muchas veces se convierten en la puerta de ingreso para intrusos y malware. Por lo general, se trata de extensiones o sitios web cuyo objetivo es hacer alguna trampa u otorgarnos regalos virtuales. Ojo: a veces cumplen con lo prometido, pero a cambio de ingresar nuestro usuario y contraseña (nunca, nunca, nunca lo hagan) o autorizar demasiados permisos por medio de OAuth. Para colmo, varias compañías están pendientes de esto y aplican sanciones. ¿No es más divertido seguir las reglas?

Fotos y vídeos impactantes

El morbo siempre vende y también genera viralidad. De vez en cuando, aparecen entre las publicaciones de los muros supuestos mensajes de amigos, que nos recomiendan ver fotografías y vídeos sobre situaciones extremas de gente en peligro o grandes tragedias. Pero cuando pulsamos sobre el enlace correspondiente, el contenido no es tal o, en el peor de los casos, se nos pide instalar un plugin que resulta ser malicioso. Esta situación fue investigada por las compañías de seguridad informática, sobre todo, a raíz de presuntas imágenes sobre la muerte de Bin Laden
.

Cierre de cuentas inactivas

Imagino que más de uno habrá recibido estos mensajes: “reenvía este mail a más de diez amigos dentro de los próximos cinco minutos y tu ícono de Windows Live Messenger se volverá azul. Caso contrario, tu cuenta será cerrada”. Pues bien, esto también ocurrió en Facebook, con publicaciones donde se aseguraba que la compañía cerraría todas las cuentas inactivas por haber sobrepasado su capacidad. Al igual que en otros casos, la idea es activar una aplicación que busca obtener información o ingresos económicos. Un poco de sentido común nos indica que, con sólo iniciar sesión en la red social, ya le estamos diciendo que nuestra cuenta sí tiene actividad.

En caso de que hayan sufrido alguno de estos engaños, recuerden que siempre pueden eliminar toda aplicación extraña desde el apartado Configuración de privacidad. Si instalaron alguna extensión o programa, lo más conveniente es utilizar un antivirus actualizado para quitar todo elemento malicioso, así como cambiar la clave de Facebook. Y, en general, recuerden que es muy importante estar bien informados para no caer en engaños que pueden significar grandes dolores de cabeza.


Sony confirma el robo de datos personales de la PlayStation Network

Hace ya varios días que los usuarios de PlayStation 3 no pueden utilizar el servicio PlayStation Network, a raíz de un ataque que también afectó a la plataforma Qriocity. Durante la semana, supimos que la compañía está trabajando en el rediseño del sistema para hacerlo más seguro, y las últimas noticias sólo suman problemas: según Sony, los intrusos lograron acceder a datos personales de los miembros, que podrían incluir los números de tarjetas de crédito.


Según la empresa, los hackers contarían con información como el nombre, apellido, fecha de nacimiento, dirección postal, correo electrónico y credenciales de acceso de cada cliente. Además, existe la posibilidad que también tengan registrado el número y fecha de vencimiento de las tarjetas, aunque no hay pruebas de que esto haya ocurrido. Lo único claro en ese sentido, es que no pudieron obtener los códigos de seguridad, lo cual limita la ejecución de transacciones fraudulentas.

Las consecuencias son bastante importantes, porque ahora los afectados deberán revisar los resúmenes bancarios para asegurarse de que no haya ningún cargo indebido. Incluso, Sony recomendó contactarse con agencias de riesgo crediticio para averiguar por posibles robos de identidad, aunque las bases de datos no almacenaban números de documento.

Por otra parte, hay que prestar especial atención al correo electrónico, mucho más si el remitente aparenta ser Sony. Como todos deberían saber a esta altura, las empresas no acostumbran a solicitar información sensible por estos medios, incluso aunque ofrezcan enlaces a páginas supuestamente legitimas (en otras palabras, phishing).

El objetivo es que PlayStation Network vuelva a funcionar de aquí a una semana, momento en el cual todos deberán cambiar sus contraseñas, aunque también es muy importante hacerlo ahora mismo en otros servicios donde se utilice la misma clave. Sin embargo, cuando la plataforma vuelva a estar en línea, la pregunta es… ¿los clientes volverán a confiar?


bitelia

Hackean a Zuckerberg y le dejan un poderoso mensaje social

Según cuenta la película The Social Network, Mark Zuckerberg creador de Facebook es un gran hacker, uno capaz de acceder y programar cuanto sistema informático desee. Pero también los hackers son hackeados. O algo así. Sucede que alguien en posesión de la cuenta de Zuckerberg escribó esto en su página oficial de fans:
Dejen que el hacking dé inicio: si Facebook necesita dinero, en vez de ir a los bancos ¿por qué no permite que sus usuarios inviertan en Facebook en una forma social? ¿Por qué no transformar Facebook en un “negocio social” tal y como describe el ganador del Nobel Muhammad Yunus? http://bit.ly/fs6rT3 ¿Qué piensan? #hackercup2011

Al parecer unas 1800 personas aprobaron el mensaje con el tradicional “Me gusta”. El enlace lleva al artículo Social business en la Wikipedia. El hashtag estilo Twitter hace referencia a la competencia de hackers promovida por Facebook. Al momento de escribir esta palabras la empresa del joven Mark no ha dicho nada al respecto.


 Si el mismísimo creador de Facebook fue hackeado, ¿qué puede esperar un usuario normal de entre los más de 500 millones que habitan esa red? Lo sucedido a Zuckerberg pone ante los reflectores la pobre seguridad que ofrece el sitio, de los propensos que están sus usuarios a ser víctimas de hijacking para la suplantación de identidad y todo tipo de fraudes informáticos. Facebook debe ofrecer mayores garantías de seguridad a sus usuarios; para estos, como siempre, la recomendación es que actúen a la defensiva, sobre todo cuando se conectan a redes públicas —e.g., Starbucks—.

En cuanto el mensaje, creo que es de lo más interesante. Muhammad Yunus es uno de los primeros impulsores del concepto de microcrédito y algo así como un banquero social —aunque suene contradictorio—. Así que cuando el hacker le pide a Zuckerberg que imite a Yunus, le está tocando el punto más débil de su discurso: el social. Porque Facebook es una gran red de amigos inmersos en un paraíso de granjas virtuales, donde se extienden las interacciones sociales de la vida cotidiana, pero donde un sólo puñado de hombres se hacen ricos, lo que nos lleva al punto: Facebook es una empresa, no un bien social.


Alerta! Un gusano esta circulando en Facebook a través de los mensajes de chat

Hace apenas un par de días que estaban utilizando una aplicación para saber el primer estatus que hiciste en Facebook, con el cual se pudieron infectar miles de cuentas en el mundo.


Pues ahora tenemos una nueva variante, se trata de una gusano que esta circulando e infectando a los usuarios, para ello están utilizando el chat de Facebook.

 El enlace puede llegar de un amigo (que ya ha sido infectado), y dice ser una aplicación “app.facebook.com/CENSORED“, el problema es que apenas haces click te pregunta si deseas descargar el álbum de fotos (“FacebookPhotos #####. exe”), recuerda que las aplicaciones de facebook siempre te piden autorización, ya esto debe ALERTARTE a no seguir en el enlace.

Luego para completar la infección la aplicación te muestra una pantalla como la que veras a continuación y te indica que la fotos ha sido removida invitándote a clickear en otro sitio garantizando la ejecución final del malware.


Para quien este utilizando Sophos antivirus puede considerarse salvado, puesto que previenen este malware, pero como podemos ver apenas inicia el año y están atacando fuertemente a la red social Facebook.

Según nuestra fuente ya facebook ha retirado la aplicación, pero se espera que hayan más variantes de la misma, así que mucho cuidado en el Chat, Muro, o mensajes de correo electrónico.


Miles de usuarios de Facebook infectados (otra vez) por querer saber su primer status en la red

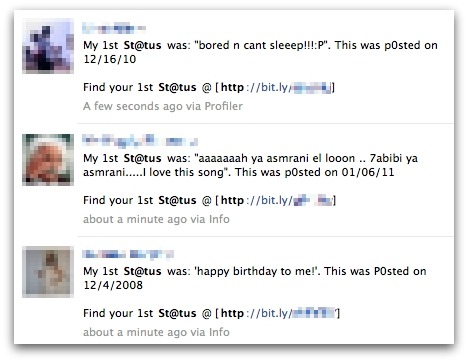
Miles de usuarios han vuelto a caer en otra aplicación trampa de Facebook. 60.000 fueron los que lo hicieron al intentar saber quién había visitado su perfil, y ahora una cantidad aún no cuantificada, pero miles, lo están haciendo al intentar saber cuál fue el primer mensaje de estado que pusieron en la red social, y en qué fecha.


Como muchos podrán imaginar, se trata de una aplicación viral -un ataque scam- que lo que pretende es acceder a los datos personales de los usuarios y poder publicar en sus muros.

La compañía de seguridad Sophos ha sido la que ha dado la voz de alarma en su blog, explicando cómo funciona y cómo los ciberdelincuentes que hay detrás consiguen enriquecerse con ella.

Todo comienza cuando en el muro de un amigo -ya infectado, posiblemente sin saberlo- ves un mensaje (posiblemente en inglés, como se ve en la imagen) que señala cuál fue su primera actualización de estado en Facebook, así como una invitación a conocer la tuya. Entonces te planteas… ¿qué fue lo primero que yo escribí en Facebook y cuándo?


Y si no andas hábil, caes, como han caido miles de usuarios que hicieron click en el enlace. En ese momento, el usuario es llevado a una aplicación que pide tener acceso al perfil, incluyendo permiso para postear en su muro en su nombre.

Si se le da permiso aparece una encuesta, cuyo objetivo supuestamente es verificar la identidad humana de quien ha dado permiso, pero que puede solicitar datos personales, en algunos casos incluso el número de teléfono móvil. Con esos datos comercian y obtienen su dinero en el mercado negro los ciberdelincuentes.

¿Y qué pasa después? Que tras rellenar la encuesta aparece en tu muro tu primer status, al menos supuestamente. Según claman algunos usuarios, ni siquiera ofrece uno real, sino cualquier mensaje en cualquier fecha- y que se expanda la aplicación viralmente entre los amigos.

Así que una vez más cuidado con este tipo de mensajes en el muro de los amigos, especialmente si son en inglés, y con las aplicaciones que solicitan demasiado acceso a nuestro muro y nuestros datos personales.


trecebits